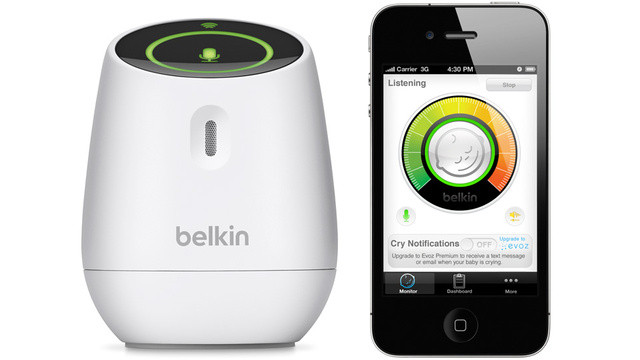
As falhas de segurança denunciadas pela IOActive punham em causa a privacidade dos utilizadores e poderiam ser exploradas por hackers para causar incêndios ou desperdício de energia. A Belkin anunciou que lançou atualizações de firmware para corrigir estas vulnerabilidades que afetam mais de 500 mil dispositivos em todo o mundo, noticia o TechCrunch.
A empresa afirma ainda que já estava em contacto com a IOActive antes desta ter vindo a público. A IOActive, por sua vez, anunciou as falhas dizendo que tinha contactado por várias vezes a Belkin sem ter conseguido obter resposta.
A Belkin afirma ter corrigido as cinco potenciais vulnerabilidades que afetam os aparelhos WeMo e refere ainda que estava em contacto com os especialistas de segurança antes da publicação das recomendações e que a 18 de fevereiro já tinha disponibilizado as soluções através de atualizações e notificações. Os utilizadores com o firmware mais recente (versão 3949) não estarão em risco embora devam descarregar as novas versões de apps para iOS (1.4.1) e Android (1.2.1).