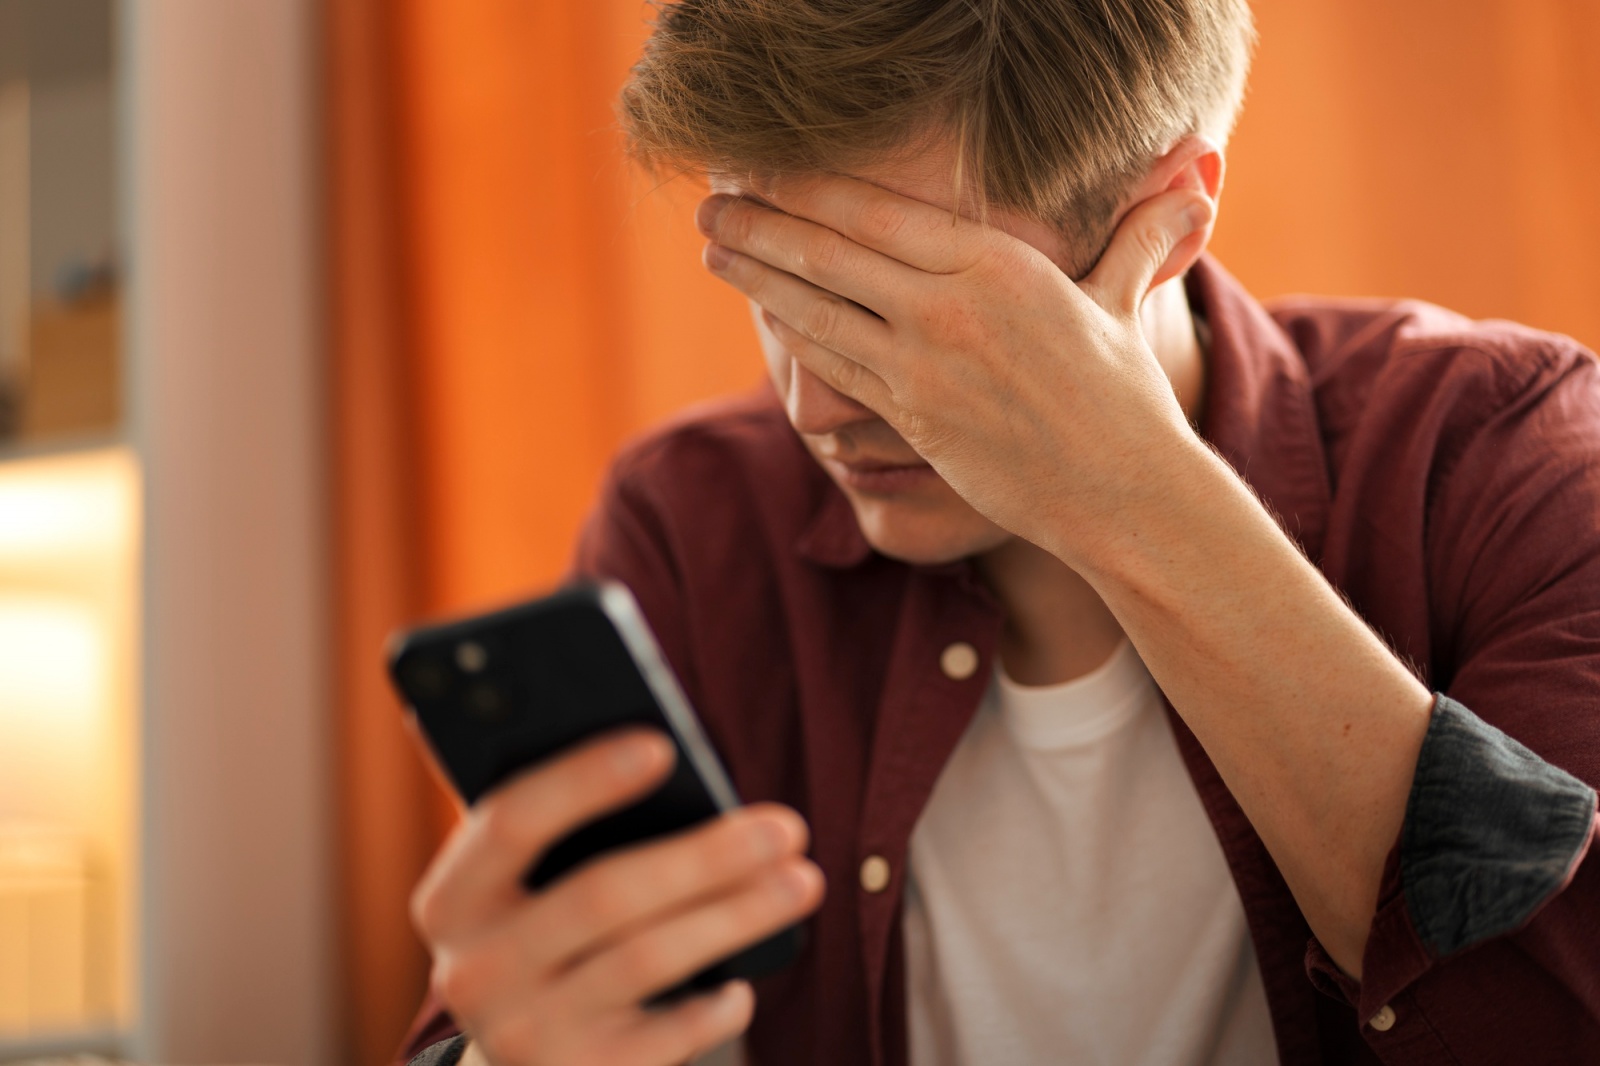
É só mais um dia no trabalho. Imagine que recebe uma notificação no smartphone a solicitar a confirmação de um início de sessão. Como não estava a tentar entrar em nenhuma conta, ignora. No entanto, pouco depois, chega outra. E mais outra. O smartphone insiste e aquilo que começou por parecer estranho transforma-se rapidamente num incómodo.
A experiência repete-se e, a certa altura, entre uma reunião e um email por responder, surge novamente o mesmo pedido. Já nem presta grande atenção. Quer apenas que as notificações parem e carrega em aprovar. Foi apenas um toque no ecrã, como tantos outros que já fez, mas pode ter sido suficiente para permitir que outra pessoa aceda à sua conta.
O mais curioso é que a segurança estava a funcionar. O sistema solicitou uma confirmação adicional porque alguém estava a tentar aceder à conta com a sua palavra-passe. O problema é que a pessoa que deveria impedir esse acesso acabou por autorizá-lo. Não necessariamente por desconhecimento. Mas por cansaço.
Bem-vindo ao MFA Fatigue, também conhecido como MFA Bombing. MFA significa autenticação multifator, um mecanismo que acrescenta uma camada de proteção às nossas contas. Em muitos serviços, já não basta saber a palavra-passe. É necessária uma segunda confirmação, através de um código, de uma aplicação ou de outro método. É uma boa medida de segurança. E continua a sê-lo.
Só que algumas formas de autenticação dependem de uma decisão humana, demasiado humana: aprovar ou rejeitar um pedido no smartphone. E é precisamente essa decisão que o ator malicioso procura influenciar.
Imagine que o atacante conseguiu obter a sua palavra-passe através de uma fuga de dados ou de um esquema de phishing. Com essa informação, tenta entrar na sua conta, mas encontra um novo desafio: o sistema exige uma confirmação adicional.
Em determinados sistemas, cada tentativa pode gerar uma notificação. O cibercriminoso repete o processo, levando ao envio de sucessivos pedidos de aprovação. Não precisa de descobrir um novo código. Precisa que alguém se canse de dizer não.
Habitualmente, pensamos num ciberataque como um evento que tenta contornar uma proteção tecnológica. Ora, neste caso, a proteção continua a funcionar como previsto. O que está a ser explorado é a nossa dificuldade em manter a atenção. Em pleno século XXI, recebemos diariamente notificações de mensagens, emails, aplicações e plataformas de trabalho. Somos constantemente interrompidos por avisos que exigem uma decisão e a nossa atenção. Com o tempo, habituamo-nos a despachá-los.
Caímos no piloto automático, reconhecemos uma notificação que nos é familiar e reagimos quase sem pensar. Não porque a segurança tenha deixado de importar, mas porque a nossa atenção nunca foi tão disputada. O MFA Fatigue explora precisamente este contexto. O atacante transforma uma medida de segurança numa fonte de interrupções e confia que a vontade de acabar com o incómodo se sobreponha à necessidade de perceber o que está realmente a acontecer.
Para aumentar a urgência de uma resposta, a insistência é, por vezes, acompanhada por uma chamada de alguém que, poe exemplo, se faz passar pelo suporte informático, explicando que existe um problema e que bastará aprovar o pedido para o resolver. E, atenção, há um detalhe importante: a notificação pode surgir na aplicação legítima, no telemóvel verdadeiro e associada à conta verdadeira. Uma notificação legítima não significa que a tentativa de acesso seja nossa.
Por isso, se receber um ou vários pedidos de autenticação que não iniciou, não os aprove. E, se os pedidos se repetirem, tenha em conta que isso não os torna mais legítimos, pelo contrário. Pode muito bem ser sinal de que alguém conhece a sua palavra-passe e está a tentar entrar na sua conta.
Nesse caso, verifique a segurança da conta através dos canais oficiais, altere a palavra-passe se suspeitar que foi comprometida e, caso a conta seja profissional, informe o departamento de informática.
Existem também métodos de autenticação mais resistentes a este tipo de ataque, como as chaves de segurança. No entanto, há uma regra que deve ter em consideração: se não foi você que tentou entrar, não deve ser você a facilitar a entrada a ninguém. Compreendo que pareça uma situação evidente quando pensamos nela com calma. Já não é tão evidente quando o smartphone vibra pela enésima vez e só queremos continuar o nosso trabalho.
O MFA Fatigue mostra-nos que nem sempre é necessário convencer alguém de que uma situação é segura. Às vezes, basta insistir até que deixe de pensar nela… por cansaço. A proteção não falhou quando pediu uma confirmação. O problema começou quando confirmar se tornou mais fácil do que continuar a recusar.
Segurança não é técnica. É humana.
Os textos nesta secção refletem a opinião pessoal dos autores. Não representam a VISÃO nem espelham o seu posicionamento editorial.